
 173 342
Один снимок — и данные у мошенников: чем опасны фото банковских карт.
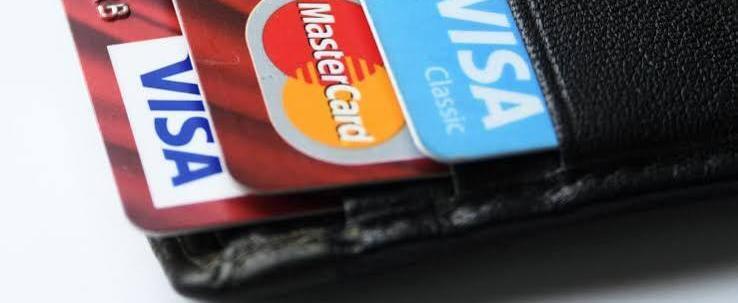
Министерство внутренних дел РФ предупреждает: попытка скрыть данные банковской карты на фотографии с помощью закрашивания или размытия не гарантирует защиту от злоумышленников. Данные из материалов ведомства цитирует ТАСС.
Почему «заблюрить» — не значит «обезопасить»
Проблема кроется в технических особенностях обработки изображений. Далеко не все инструменты рисования в мобильных редакторах по умолчанию обеспечивают 100 % непрозрачность — из‑за этого под слоем «краски» могут проступать цифры. Размытие не удаляет информацию, а лишь искажает её: при определённых условиях мошенники способны частично восстановить текст — например, с помощью алгоритмов повышения чёткости, подбора по контексту или анализа характерных очертаний цифр.
Особую опасность представляют метаданные файла (EXIF): в них могут сохраняться сведения о времени и месте съёмки, устройстве, а иногда — фрагменты служебной информации. Кроме того, если фото пересылается в мессенджерах или загружается в облачные сервисы, оно может автоматически обрабатываться серверами, кэшироваться и храниться в резервных копиях.
К чему могут получить доступ мошенники, имея даже частичные данные Если
злоумышленникам удаётся добыть хотя бы часть реквизитов, они могут использовать их для разных схем, чтобы получить полный доступ к средствам:
Онлайн‑платежи и переводы. Для многих интернет‑транзакций достаточно номера карты, срока действия и имени владельца. Если CVC‑код тоже становится известен (например, из‑за фото обратной стороны), диапазон возможных операций резко расширяется.
Фишинговые атаки. Зная номер карты и имя держателя, мошенники могут звонить, притворяясь банком, и выманивать одноразовые коды из СМС или данные для входа в онлайн‑банк.
Создание дубликатов и клонирование. В некоторых сценариях частичные данные используют для изготовления временных «болванок» или для подбора недостающих реквизитов через утечки и базы данных.
Социальная инженерия. Даже неполные сведения помогают мошенникам выглядеть убедительно: они называют реальные детали (банк, тип карты, последние цифры), чтобы вызвать доверие жертвы.
Автоматизированные схемы подбора. В связке с утечками и базами скомпрометированных аккаунтов частичные данные позволяют автоматизировать подбор недостающей информации и проводить массовые атаки.
Как ещё данные утекают «сами по себе»
Помимо прямого фотографирования, риски создают и другие привычки:
Скриншоты уведомлений с кодами. На них часто видны суммы, счета и одноразовые пароли — этого достаточно для перехвата сессии.
Сохранение фото и скриншотов в «Избранном» в мессенджерах. Такие чаты многие считают «личным хранилищем», но при взломе аккаунта или утере телефона эти данные сразу попадают к злоумышленникам.
Пересылка файлов по почте и в чатах. Даже если вы удалили фото у себя, оно остаётся на серверах и в кэше, а также может быть переслано дальше без вашего ведома.
Использование облачных хранилищ и синхронизации. Фото, загруженные в облако, могут индексироваться, попадать в общие альбомы или быть доступны на всех устройствах, включая утерянные.
Важно помнить: любая фотография карты — это потенциальный источник компрометации данных. Даже «надёжно закрашенные» цифры могут оказаться доступными для восстановления, а значит, такой способ защиты — иллюзия безопасности. Если нужно передать реквизиты, лучше продиктовать их или ввести вручную, а не отправлять изображение.


Комментарии
Добавление комментария
Комментарии