
 143 525
Деньги, которые нельзя потратить: как осенние кризисы показали хрупкость финансовой системы.
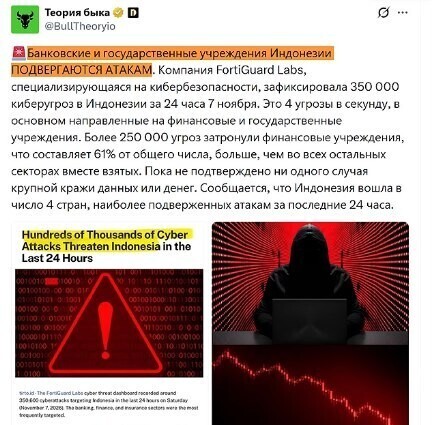
Современные сбережения — это не купюры в сейфе, а цифровая запись в чужой базе данных. Несколько недель осени 2026 года наглядно показали, как быстро и разными путями человек может потерять доступ к собственным деньгам. Разберём три сценария, каждый из которых разворачивался буквально на наших глазах.
Сценарий первый: когда банк рушится изнутри
Хакеры не нужны, если деньгами распоряжается несовершенный институт. Классический пример — коллапс парагвайского банка Ueno. Ещё пять лет назад о нём никто не слышал, а накануне краха он обслуживал около 60% взрослого населения страны, через него проходило две трети электронных платежей, а на счетах хранилось 800 млн долларов государственных средств, включая 355 млн пенсионного фонда. Банк спонсировал даже национальную сборную по футболу.
Тревожные сигналы появились летом: надзор обнаружил, что Ueno кредитовал компании, связанные с собственными владельцами, — то есть распоряжался чужими деньгами в интересах своих акционеров. 3 ноября Центробанк Парагвая констатировал: показатель достаточности капитала упал с обязательных 12% до 5,5%. Показательно, что за несколько часов до вмешательства регулятора банк ещё агитировал граждан срочно пополнять счета.
Дальше — цепная реакция: счета заморожены, отделения закрыты, на улицы вышли не только клиенты, но и сотрудники, чьи зарплаты застряли в рухнувшем институте. Гарантии по вкладам формально покрывали суммы до 38 тыс. долларов, однако пострадавшим пообещали лишь 1675. Скандал добрался до президента Сантьяго Пеньи: он предложил уйти в отставку, но парламент всё равно запустил импичмент, чтобы лишить его неприкосновенности — экс-президент находится под стражей.
Сценарий второй: прямые атаки на финансовый сектор
Пока в Парагвае разбирали обломки, хакеры работали по всему миру.
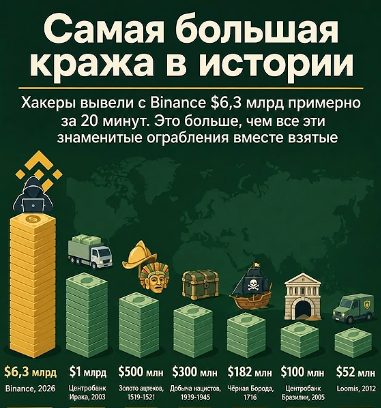
Binance 29 октября потеряла 6,3 млрд долларов — основную сумму вывели примерно за 20 минут. По версии руководства биржи, атака началась со взломанного ноутбука одного из инженеров. Аналитики приписывают её северокорейским группировкам.
Credit Mutuel Arkea (Франция, почти 6 млн клиентов) объявил о краже порядка 100 млн евро: злоумышленники взломали платформу подрядчика, перевели средства банка на другие счета и мгновенно конвертировали их. Для Европы это беспрецедентная по масштабу кража.
Южная Корея: серия атак задела около 37 финансовых организаций. По предположению следствия, за ними стоит одиночка, использующий ИИ-агента и инструменты вроде Claude Code. Те же следы нашли в атаках на два десятка японских компаний — в правящей партии заговорили о чрезвычайном положении в киберпространстве.
Тайвань: 3 ноября клиенты SinoPac обнаружили исчезновение средств со счетов, не заходя в приложение. В первый день банк называл это сбоем, на второй признал кибератаку.
Индия: крупнейший банк страны нашёл свои записи клиентов в даркнете; Украина: А-банк с более чем 4 млн клиентов пережил одну из крупнейших атак в своей истории.
Настораживает и контекст: ещё в апреле министр финансов США Скотт Бессент вместе с главой ФРС Джеромом Пауэллом экстренно собрал руководство Bank of America, Citigroup, Goldman Sachs, Morgan Stanley и Wells Fargo — поводом стала новая ИИ-модель Anthropic, способная находить и эксплуатировать уязвимости в программах. Аналогичную встречу тогда же провели и канадские регуляторы. Похоже, весной понимали, к чему всё идёт.
Сценарий третий: физическая хрупкость инфраструктуры
|Даже без хакеров цифровая запись требует «железа» — серверов и дата-центров. Их отказ парализует деньги так же надёжно, как взлом.
20 октября сбой электропитания в одном из дата-центров Google под Лондоном лишил доступа к средствам миллионы клиентов Revolut в семи странах: не работали карты, невозможны были оплата и снятие наличных. Проблемы фиксировали и Lloyds, и HSBC, и Halifax. Компания повторяла, что деньги и данные клиентов в безопасности, — формально правда, но обед в ресторане этими деньгами не оплатить.
6 ноября Япония пережила крупнейший инфраструктурный инцидент в своей банковской истории: отказ дата-центра парализовал 3000 отделений, банкоматы, онлайн-банкинг и системы переводов.
В России картина дополняется физическими атаками на дата-центры, из-за которых падали банковские сервисы и платёжные системы вроде Яндекс Пэй: деньги на карте есть — воспользоваться ими нельзя. Возможно, отчасти поэтому объём наличных в обращении за год вырос почти на 3 трлн рублей. Усиливает напряжённость и регуляторная политика: ЦБ расширил список подозрительных операций с 6 до 12 оснований, и алгоритмы стали блокировать карты за вполне бытовые действия — например, активную торговлю на маркетплейсах. За первые недели после ужесточения заблокировали около 3 млн карт — в десять раз больше обычного.
Что из этого следует
Общий знаменатель всех трёх сценариев один: владелец счёта не контролирует ни инфраструктуру, ни правила, ни решения институтов, на которых держатся его деньги. Гарантии государства ограничены, скорость восстановления непредсказуема, а жертвой в равной мере может стать банк, биржа или целая страна.
Разумный вывод — не паника, а распределение рисков. Часть средств разумно держать на счетах в разных финансовых организациях, часть — в наличных на случай инфраструктурных сбоев, часть — в активах вне банковской системы (драгоценные металлы, недвижимость). Ключевой вопрос, который стоит задать себе честно: что я буду делать, если однажды утром все мои счета окажутся недоступны? Ответ «дождаться, пока починят» означает, что доступ к собственным деньгам полностью зависит от чужих решений — и это лучшая причина пересмотреть структуру сбережений уже сейчас.


Комментарии
Добавление комментария
Комментарии